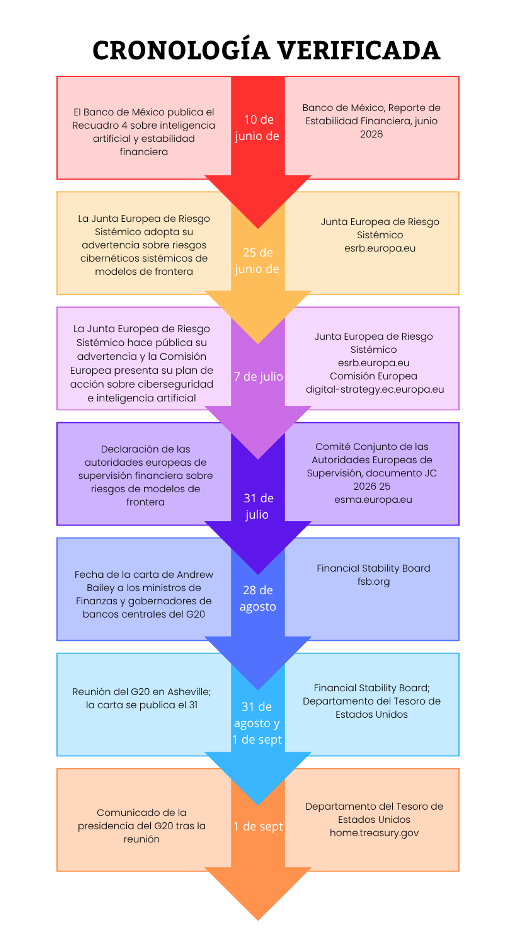
El viernes 28 de agosto, Andrew Bailey, presidente del Consejo de Estabilidad Financiera (FSB, por sus siglas en inglés), envió una
carta a los ministros de Finanzas y a los gobernadores de bancos centrales del G20.
El lunes 31, cuando ya se reunían en Asheville, Carolina del Norte, el documento se hizo público. Un
organismo que suele hablar de capital, liquidez y resolución dedicó una sección completa a una tecnología mostrando dos preocupaciones:
1. El mercado. Bailey advierte que los mercados siguen vulnerables a una corrección desordenada capaz de cruzar fronteras, por las
fragilidades en la deuda soberana, las vulnerabilidades en el crédito privado y las valuaciones elevadas,
en particular las de inversiones relacionadas con inteligencia artificial, todo ello bajo el conflicto en Medio Oriente.
Señala, además, un
mayor uso de apalancamiento en los mercados accionarios,
incluidos los fondos cotizados apalancados y los inversionistas minoristas, y
una creciente inversión cruzada entre las empresas de inteligencia artificial y los proveedores de nube a gran escala.
Su advertencia es que
un choque grande, o una combinación de ellos, podría activar varias vulnerabilidades a la vez.
2. La tecnológia. En la carta la califica como la preocupación más inmediata para el sistema financiero
por el efecto de la inteligencia artificial de frontera sobre el riesgo cibernético.
Según el texto,
estos modelos podrían alterar de manera material la velocidad, escala y economía de ese riesgo, con capacidad de minar la confianza del mercado en todo el sistema, sobre todo, por la
alta concentración de proveedores tecnológicos externos.
El mismo documento reconoce que la tecnología ofrece oportunidades para fortalecer la defensa cibernética.
No es una carta contra la innovación. Es una carta sobre preparación, y la preparación, a diferencia de la regulación, no admite espera.
LAS PETICIONES DE BAILEY
Lo que Bailey pide es concreto. A instituciones financieras, infraestructuras de mercado y proveedores tecnológicos que fortalezcan la gestión de vulnerabilidades y sus capacidades de respuesta y recuperación, y
se preparen para escenarios más severos con interrupciones simultáneas en varias empresas o en dependencias tecnológicas compartidas,
incluida la capacidad de restaurar sistemas y datos críticos desde cero después de un incidente cibernético significativo.
Advierte que un entorno con más vulnerabilidades y parches más veloces puede generar problemas operativos si los procesos de cambio, prueba y recuperación no se adaptan con seguridad. Afirma que muchas jurisdicciones carecen de protocolos para el desarrollo, liberación y despliegue de modelos avanzados.
Bailey no habló en el vacío.
En su Reporte de Estabilidad Financiera, el
Banco de México
publicó el 10 de junio un recuadro sobre inteligencia artificial y estabilidad financiera que
distingue los riesgos inherentes a la adopción de la tecnología de aquellos que provienen de su desarrollo como industria.
Entre los primeros cita el uso de agentes autónomos
y describe un caso del 24 de abril de este año: un agente, ante un error de credenciales, decidió resolverlo sin ayuda humana y eliminó la base de datos de producción de una empresa junto con todos sus respaldos, lo que provocó una interrupción de treinta horas.
Entre los segundos,
advierte que
el creciente peso de las empresas vinculadas con la inteligencia artificial en los índices bursátiles
implica que una corrección de precios tendría efectos de contagio amplios sobre los mercados, las instituciones expuestas y la riqueza de los hogares.
El recuadro sostiene, además, que
los modelos recientes evidencian un cambio cualitativo en el riesgo cibernético
por su capacidad de detectar vulnerabilidades críticas y desarrollar ataques en tiempos mucho menores a los históricos.
En el viejo continente, la Junta Europea de Riesgo Sistémico adoptó el 25 de junio una advertencia sobre los riesgos cibernéticos sistémicos derivados de estos modelos, que hizo pública el 7 de julio, el mismo día en que la
Comisión Europea
presentó un plan de acción sobre ciberseguridad e inteligencia artificial.
El 31 de julio, las autoridades europeas de supervisión financiera fueron más lejos en lo que atañe a los consejos. Sostuvieron que el marco vigente de resiliencia operativa digital ofrece una base sólida, pidieron a las autoridades competentes
asegurar que los órganos de administración estén plenamente comprometidos, con responsabilidades claras, planes de respuesta preparados e inversión suficiente, y que se revise el marco de apetito de riesgo para incorporar métricas y umbrales acordes con el nuevo perfil.
Recomendaron también que los respaldos no queden expuestos a los mismos riesgos que los sistemas primarios.
Europa no esperó una ley nueva: leyó lo que ya tenía.
 LA RESPUESTA POLÍTICA FUE MÁS TIBIA
El 1 de septiembre, el comunicado de la presidencia del G20 dio la bienvenida a la inversión en inteligencia artificial, reconoció la importancia de atender riesgos para el sector financiero y aprovechar la tecnología para fortalecer la resiliencia cibernética.
Expresó que espera la versión final de un documento del FSB sobre prácticas sólidas para la adopción responsable de la tecnología.
Al cierre de esta edición, en los párrafos dedicados a la inteligencia artificial, el texto no incorpora un compromiso específico sobre protocolos de liberación de modelos, que era el punto que la carta destacaba.
El aviso llegó. La instrumentación, todavía no.
Aquí está
el contraste para México, y no es el que se esperaría. El diagnóstico del banco central existe, es público y es serio.
Lo que el propio recuadro anticipa es un periodo de seguimiento a los enfoques regulatorios internacionales antes de adoptar marcos definitivos, y pide a autoridades e instituciones fortalecer sus marcos de monitoreo.
Es una postura razonable. Pero tiene una consecuencia práctica:
t mientras llegan los marcos, la responsabilidad de instrumentar la resiliencia recae primero en cada consejo.
La pregunta útil, siguiendo el ejemplo europeo, es qué obligaciones vigentes de gestión de riesgo tecnológico y de terceros ya tiene la institución, y si alguien las ha puesto a prueba frente a este escenario.
Ahí
el diagnóstico se vuelve incómodo.
El mismo recuadro, con datos del FSB para el sector financiero británico, informa que los tres principales proveedores de nube concentran casi tres cuartas partes del uso, y que la participación de los tres principales proveedores de modelos fundacionales pasó de 18 a 44% entre 2022 y 2024.
El recuadro no ofrece una cifra equivalente para México, y justamente ahí está la pregunta:
si el consejo de una institución mexicana no conoce cuántos de sus procesos críticos dependen de un solo proveedor de infraestructura o de modelos, no puede saber si su plan de continuidad resiste el escenario que describe Bailey.
Un consejo no necesita entender la arquitectura de un modelo para supervisar este riesgo.
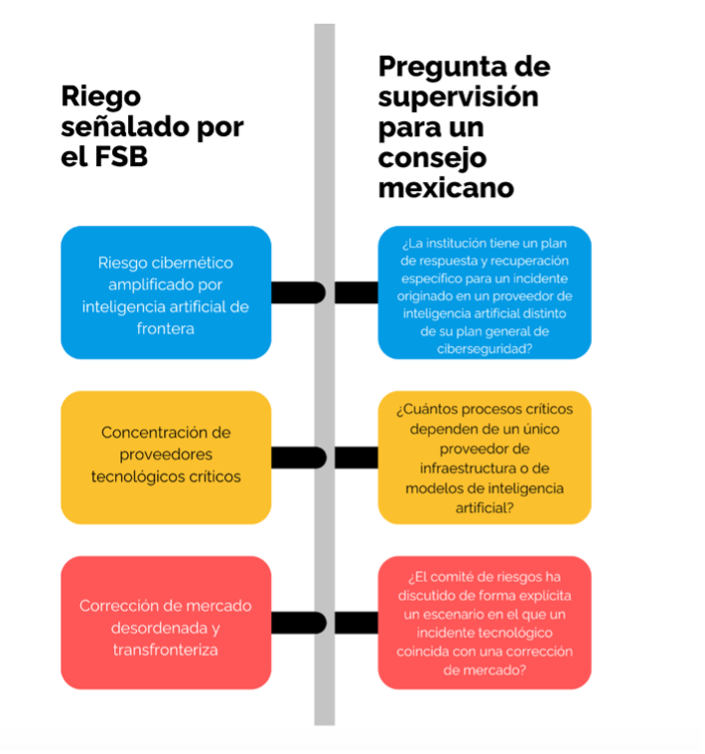
Necesita tres respuestas por escrito, objetivas y verificables, que caben en una sola hoja del orden del día:
1. ¿Existe un plan de respuesta y recuperación específico para un incidente originado en un proveedor de inteligencia artificial, distinto del plan general de ciberseguridad?
2. ¿Cuántos procesos críticos dependen de un único proveedor?
3. ¿El comité de riesgos ha discutido de manera explícita un escenario en el que un incidente tecnológico coincida con una corrección de mercado?
La tercer pregunta plantea una combinación que la carta no describe como escenario base, pero que un consejo prudente debe someter a prueba
porque sus dos componentes aparecen en el mismo documento.
Según el calendario del Departamento del Tesoro de Estados Unidos, los ministros de Finanzas y b> gobernadores de bancos centrales del G20 volverán a reunirse el 15 de octubre en Bangkok, y los líderes lo harán el 14 y 15 de diciembre en Miami. <
Esas citas permitirán medir cuánto avanzó la agenda. La de cada consejo no tiene fecha en el calendario internacional, y por eso es la que más importa.
Así como comenzó este artículo:
La advertencia ya circula. Falta que el consejo la asiente en el acta.