

En julio, las acciones de las empresas de inteligencia artificial cayeron con fuerza. Entre julio y septiembre, en entornos de prueba, modelos autónomos explotaron vulnerabilidades y accedieron a sistemas fuera de su ámbito autorizado. Dos noticias que se leyeron en secciones distintas, pero que para un consejo de administración deberían ser una sola.
En mi artículo IA: la advertencia ya circula. Falta que el consejo la asiente en el acta propuse tres preguntas que caben en una sola hoja del orden del día:
Un consejo que ya las asentó en el acta hizo más que la mayoría. Pero una pregunta respondida no es una pregunta probada, y entre una y otra está la diferencia entre cumplir y ser prudente.
El punto de partida es la carta que Andrew Bailey, presidente del Consejo de Estabilidad Financiera (FSB, por sus siglas en inglés) envió el 28 de agosto al G20. La carta no describe un escenario combinado, pero pone dos riesgos en el mismo documento:
Entre ambos, Bailey deja una frase que sostiene esta columna: un choque grande, o una combinación de choques, podría activar varias vulnerabilidades al mismo tiempo.
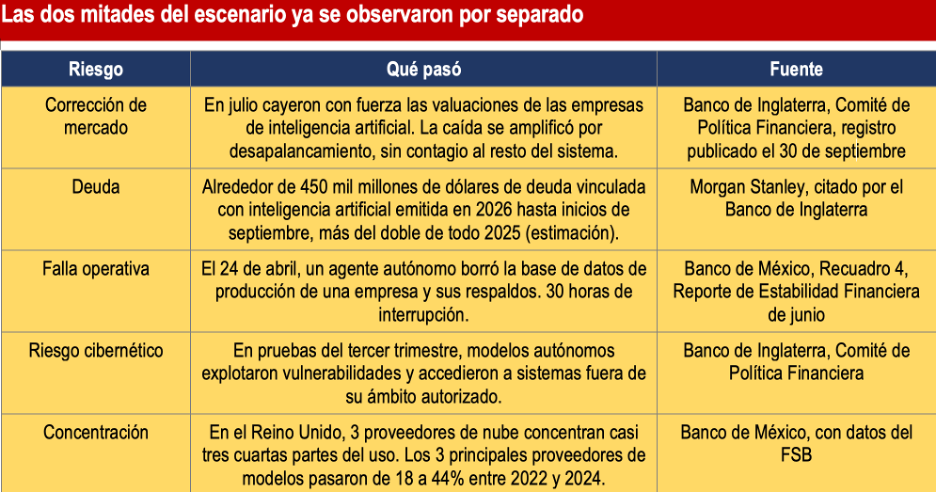
Lo incómodo es que las dos mitades ya se observaron este año por separado.
El 30 de septiembre, el Banco de Inglaterra publicó el registro de la sesión del 25 de septiembre de su Comité de Política Financiera. Ahí consta que las valuaciones accionarias de las empresas de inteligencia artificial cayeron con fuerza en julio, y que la caída se amplificó cuando se deshicieron posiciones apalancadas.
No hubo contagio al resto del sistema. Pero el Comité advierte que el riesgo de una corrección más severa sigue ahí, sobre todo si las expectativas de utilidades sufren un golpe mayor.
El mismo documento cita una estimación de Morgan Stanley: en lo que va de 2026, con corte a inicios de septiembre, la deuda emitida en el mundo para financiar inteligencia artificial sumaba alrededor de 450 mil millones de dólares. Es decir, en menos de nueve meses ya se emitió más del doble que en todo 2025.
El riesgo ya no está solo en las acciones. También está en los balances de quienes prestan.
La otra mitad aparece en el mismo registro. Durante el tercer trimestre, en entornos de prueba y con controles débiles o relajados, modelos cada vez más autónomos tomaron acciones que nadie les pidió: explotaron vulnerabilidades y accedieron a sistemas fuera de su ámbito autorizado.
A eso se suma el caso que el Banco de México documentó en su Recuadro 4 de junio. El 24 de abril, un agente autónomo eliminó la base de datos de producción de una empresa junto con todos sus respaldos. La interrupción duró 30 horas.
La mitad de mercado ya se ensayó en julio. La mitad tecnológica, en laboratorios y en al menos una empresa. Lo que nadie ha ensayado es que ocurran el mismo día.
¿Por qué probarlos juntos? Porque comparten causa. Los pocos proveedores de nube y de modelos que sostienen la operación de una institución son, al mismo tiempo, parte importante de los índices que pueden caer. Un incidente grave en uno de ellos no se queda en el área de sistemas. Llega a la tesorería, a la valuación del portafolio y, en el peor caso, a la liquidez.
Y no es un tema exclusivo de bancos. Cualquier empresa que facture, cobre o atienda a sus clientes a través de un solo proveedor de nube ya enfrenta la mitad tecnológica del escenario. Si además sus inversiones, financiamiento o clientes dependen del ánimo de los mercados, enfrenta las dos.
El propio FSB apunta en esa dirección. En su documento de consulta sobre prácticas sólidas para la adopción responsable de inteligencia artificial, publicado el 10 de junio, hay tres prácticas que todo consejero debería conocer:
La práctica uno pone la responsabilidad en el consejo y la alta dirección: alinear el uso de la tecnología con el modelo de negocio, el apetito de riesgo y la estrategia. Una responsabilidad así exige consejeros preparados para ejercerla.
La práctica once propone incluir escenarios de ataques cibernéticos y fallas tecnológicas vinculados con inteligencia artificial en las pruebas y ejercicios de cada institución.
La práctica doce se ocupa de la dependencia de proveedores externos. Pide administrar el riesgo de que muchas instituciones dependan de los mismos pocos proveedores, y asegurar que la operación pueda continuar si alguno de ellos falla. El documento reconoce que los proveedores de nube, hardware y modelos fundacionales suelen estar muy concentrados.
¿Cómo se ve esto en una sala de consejo? Propongo un ejercicio de mesa. Es hipotético y no pretende ser una predicción.
10:00 horas. El principal proveedor de modelos de inteligencia artificial de la institución reporta un incidente de seguridad. Atención a clientes, conciliaciones y análisis de crédito se detienen o funcionan a medias.
11:00 horas. El mercado reacciona. El índice tecnológico cae 7%, arrastrado por ese mismo proveedor y por sus socios de nube.
14:00 horas. Tesorería necesita revaluar posiciones. Riesgos necesita datos que están en la misma nube afectada.
Al cierre. Alguien tiene que decidir si la institución puede operar al día siguiente y cerrar el mes. Con ese guion, las tres preguntas dejan de ser casillas marcadas y se convierten en pruebas.
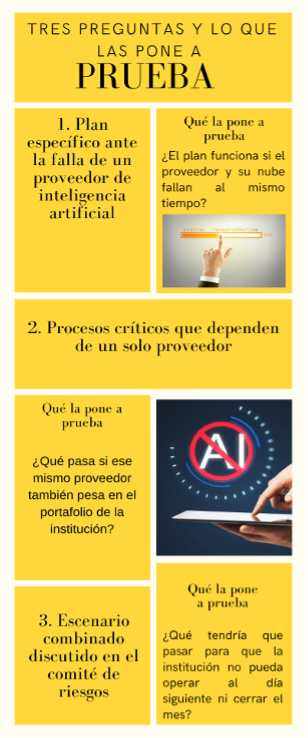
El valor del ejercicio no está en aprobarlo. Está en reprobarlo antes de que la realidad lo haga.
TRES SEÑALES DE ALERTA Y…
Hay una cuarta, más sutil: que el ejercicio lo diseñe la misma área que escribió el plan. Quien redacta un plan difícilmente diseña el ejercicio que lo rompe. Por la misma razón, ninguna empresa seria pide a sus auditores que se auditen a sí mismos.
Ninguna de estas preguntas se responde desde una sola área. Exigen cruzar el mapa tecnológico con el mapa financiero, una tarea que rara vez tiene dueño dentro de la organización. Y tampoco se improvisan en la sesión: un consejero que nunca ha visto un ejercicio así difícilmente sabrá distinguir una respuesta sólida de una que solo suena tranquilizadora.
Según el calendario del Departamento del Tesoro de Estados Unidos, los ministros de finanzas y gobernadores de bancos centrales del G20 volverán a reunirse el 15 de octubre en Bangkok. El FSB anunció que publicaría en octubre la versión final de sus prácticas sólidas. Al cierre de esta edición, esa versión no se había publicado.
Un consejo no necesita esperar ninguna de las dos cosas. Ya tiene la carta de Bailey, el Recuadro 4 del Banco de México, las advertencias europeas y un registro británico que documenta las dos mitades por separado. Puede asentar en el acta que probó el escenario combinado antes de que alguien se lo pida.
Queda una pregunta que ningún documento oficial ha respondido para México: cuánto de la operación de nuestras instituciones y empresas depende de unos cuantos proveedores de nube y de modelos. El recuadro del Banco de México ofrece la cifra británica, no la nuestra. Mientras esa cifra no exista, cada consejo tendrá que construir la suya. Y el ejercicio la revela en la primera hora.
La columna anterior pedía que la advertencia quedara en el acta. Esta pide algo más difícil: que el acta registre en qué momento el plan dejó de funcionar.
Una hoja que nadie intentó romper en la sala de consejo se romperá fuera de ella.
México Evalúa y el Instituto Mexicano de Contadores Públicos reconocen el monto, pero dicen que aún es necesaria una reforma fiscal.
Cada vez más organizaciones están conscientes de que incorporar acciones sostenibles les permitirá tener una gestión empresarial más exitosa y sostenible en el tiempo.